Audit et infogérance à Saint-Mandé : 4 livrables pour éviter les pannes invisibles
Pour une TPE ou une PME à Saint-Mandé, choisir un prestataire informatique ne consiste pas uniquement à trouver quelqu’un capable de débloquer un poste. Il faut aussi disposer d’une vision fiable du parc, des risques et des dépenses, puis d’un accompagnement qui maintient l’activité sans transformer chaque incident en urgence. Un audit suivi d’une infogérance adaptée permet de passer d’une informatique subie à une infrastructure pilotée.
Ce qu’une entreprise d’audit et d’infogérance doit examiner à Saint-Mandé
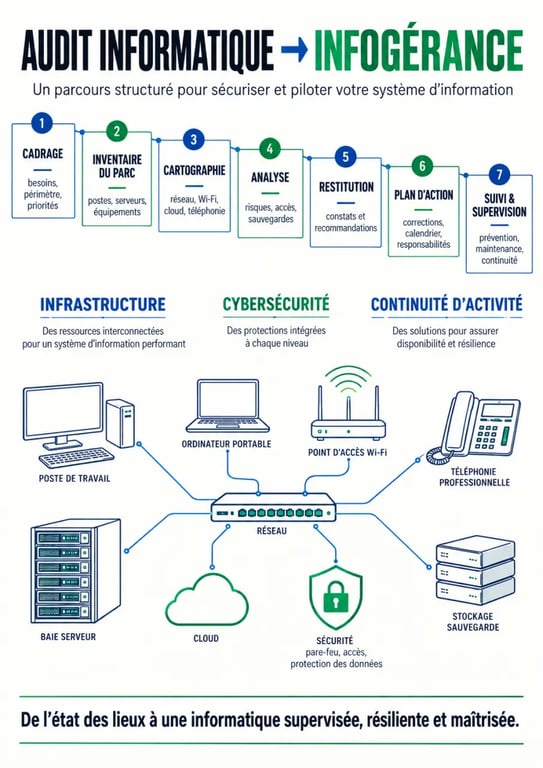
Un audit informatique utile commence par le périmètre réel de l’entreprise, pas par une simple liste d’équipements. Le prestataire recense les postes de travail, serveurs, équipements réseau, accès Wi-Fi, téléphonie, applications, solutions cloud, abonnements télécoms et licences, notamment Microsoft 365. Il confronte ensuite cet inventaire aux usages : travail hybride, accès distant, sites multiples, logiciels métiers et contraintes de disponibilité.
Cartographier avant de corriger
La cartographie fait apparaître des dépendances souvent invisibles : un logiciel métier qui repose sur un serveur ancien, une connexion internet sans solution de secours, un compte administrateur partagé ou une sauvegarde qui n’a jamais été restaurée en test. Cette étape distingue une anomalie isolée d’un risque structurel. Elle aide aussi le dirigeant à savoir ce qui doit être renouvelé, sécurisé ou simplement mieux administré.
Évaluer la sécurité et la capacité de reprise
L’audit de cybersécurité vérifie notamment la gestion des accès, les mises à jour, la protection des postes, les droits utilisateurs, l’authentification multifacteur et la cohérence des sauvegardes. Une simple copie des données ne suffit pas : il faut connaître son emplacement, sa fréquence, sa durée de conservation et la possibilité de restaurer rapidement les fichiers ou services essentiels. Selon l’activité, le plan de reprise d’activité (PRA) et le plan de continuité d’activité (PCA) peuvent aussi être formalisés.
Le point décisif relie la technique à l’organisation. Une panne n’arrête pas seulement une machine, elle bloque un processus. En associant chaque équipement à une action métier, comme facturer, répondre à un client, accéder aux dossiers, expédier une commande ou télétravailler, l’audit fait apparaître la véritable criticité. Cette lecture par flux de travail permet de prioriser une connexion de secours, une restauration ciblée ou le remplacement d’un poste clé avant des investissements moins urgents.
Les 4 livrables à demander après un audit informatique
Un audit ne doit pas se terminer par des recommandations vagues. Pour comparer les entreprises intervenant dans le 94160, demandez des livrables utilisables par la direction, le responsable administratif ou l’équipe interne.
Les 42 mesures essentielles pour sécuriser votre système d’information : Ce guide officiel présente 42 bonnes pratiques concrètes pour renforcer l’hygiène informatique et protéger votre organisation.
- Un inventaire documenté des matériels, logiciels, licences, accès et contrats, avec les informations nécessaires au suivi du parc.
- Une cartographie de l’infrastructure présentant le réseau, les serveurs, le cloud, la téléphonie, les interconnexions et les points de dépendance.
- Une matrice des risques priorisée, qui distingue les actions critiques, importantes et d’amélioration, avec leurs conséquences opérationnelles.
- Un plan d’action chiffrable indiquant les corrections recommandées, leur ordre de traitement, les responsabilités et des échéances réalistes.
Un bon rapport explique les termes techniques et précise ses hypothèses. Il ne préconise pas un nouvel outil sans justification : il relie chaque recommandation à un risque, à une performance insuffisante ou à un coût évitable. Cette restitution permet de demander un devis comparable et de décider avec une information claire, sans subir un discours commercial opaque.
Infogérance globale ou à la demande : choisir le bon niveau d’accompagnement
Après l’audit, l’infogérance contribue au maintien en conditions opérationnelles de l’environnement informatique. Elle peut inclure la supervision, la maintenance préventive, le support utilisateurs, le dépannage, la gestion des sauvegardes, la cybersécurité et le suivi des fournisseurs. Le bon modèle dépend de l’autonomie de l’entreprise, de la complexité de son parc et de la prévisibilité de ses besoins.
| Modèle | Ce qu’il couvre | Adapté lorsque |
|---|---|---|
| Infogérance globale | Supervision, maintenance, support, sécurité, suivi du parc et reporting selon le contrat | L’entreprise veut un interlocuteur durable et un budget plus prévisible |
| Infogérance à la demande | Interventions ponctuelles, dépannage, installation ou projet ciblé | Le parc est simple, une équipe interne gère le quotidien ou le besoin reste occasionnel |
| Modèle hybride | Suivi préventif des éléments critiques et renfort sur certains projets | La PME conserve une partie de la gestion tout en sécurisant les points sensibles |
Ne confondez pas disponibilité et simple dépannage
Un dépannage réagit à un incident déjà déclaré. Une infogérance structurée cherche à le détecter plus tôt grâce à la supervision, aux alertes, aux mises à jour planifiées et à la maintenance préventive. Demandez ce qui est surveillé, à quelle fréquence les rapports sont transmis, comment les interventions sont tracées et quelles prestations restent hors contrat.
Les critères concrets pour comparer les prestataires du 94160
La proximité à Saint-Mandé facilite les rendez-vous de cadrage et les interventions sur site, mais elle ne suffit pas à garantir la qualité du service. Un prestataire sérieux doit pouvoir intervenir à distance lorsque cela est pertinent, tout en organisant une venue physique pour les incidents matériels, le réseau ou les équipements sensibles.
- Le périmètre contractualisé : postes, serveurs, réseau, cloud, téléphonie, cybersécurité, sauvegardes et applications doivent être clairement identifiés.
- Les niveaux de service : horaires de support, canal de contact, délai de prise en charge, escalade et modalités de suivi doivent être écrits. Un SLA définit des engagements ; vérifiez qu’ils correspondent à vos contraintes.
- La transparence : rapports d’intervention, tableau de bord, licences gérées et coûts récurrents limitent les mauvaises surprises.
- La sécurité des accès : le prestataire doit expliquer la gestion des comptes administrateurs, la traçabilité et les conditions d’accès à vos données.
- La réversibilité : en fin de contrat, l’entreprise doit pouvoir récupérer sa documentation, ses configurations, ses accès et ses données sans dépendance excessive.
Pour les TPE et PME, la qualité du dialogue compte autant que l’expertise technique. Un interlocuteur capable de traduire un incident en impact métier aide à arbitrer entre renouvellement, optimisation et renforcement de la sécurité. Il doit aussi pouvoir coordonner les éditeurs, les opérateurs télécoms et les fournisseurs cloud, plutôt que renvoyer chaque sujet vers un tiers.
Maîtriser les coûts IT sans fragiliser l’activité
L’audit peut révéler des dépenses inutiles : licences attribuées à d’anciens utilisateurs, options télécoms peu utilisées, équipements surdimensionnés, abonnements redondants ou contrats arrivant à échéance sans mise en concurrence. L’objectif n’est pas de réduire toutes les lignes budgétaires, mais de financer en priorité ce qui protège la disponibilité et les données de l’entreprise.
Une étude menée par TAORA indique que 7 entreprises sur 10 paieraient trop cher leur IT et leurs télécoms, avec un potentiel annoncé pouvant atteindre 40 % d’économies sur ces dépenses. Ce résultat ne dispense pas d’une analyse au cas par cas : le gain possible dépend des contrats, des usages, de l’architecture existante et des besoins de sécurité. Une recommandation crédible sépare les économies immédiates des investissements nécessaires.
Avant de solliciter une entreprise d’audit et d’infogérance dans le 94160, préparez le nombre de postes et de sites, les difficultés rencontrées, vos contrats en cours, vos outils métier et vos impératifs de continuité. Demandez ensuite un échange de cadrage, un périmètre d’audit explicite et un devis détaillant les livrables, les délais et les options d’infogérance. Vous disposerez ainsi d’une base concrète pour sécuriser votre système d’information et choisir un accompagnement proportionné à votre activité.