Gestion du parc informatique d’une entreprise : éviter les pannes et les achats imprévus
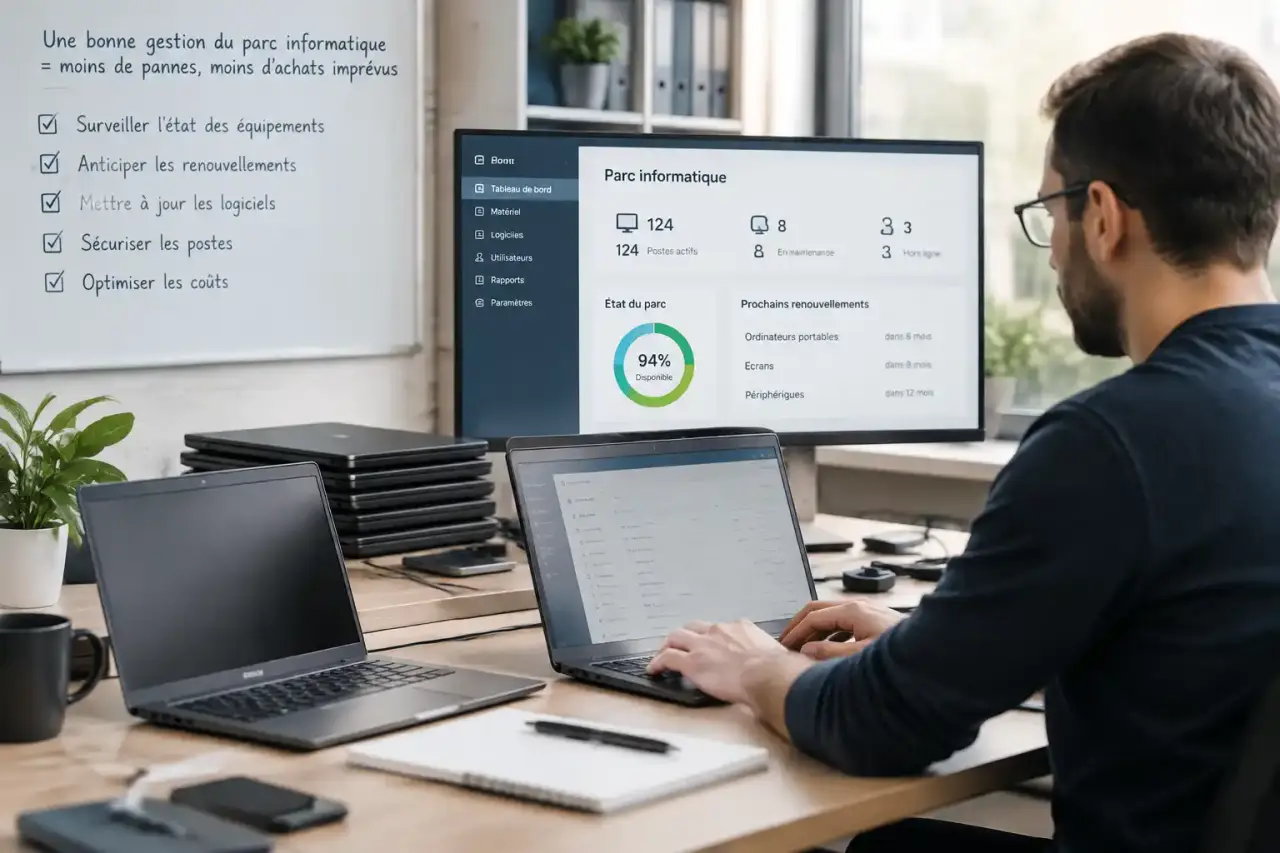
La gestion du parc informatique d’une entreprise ne se limite pas au dépannage des ordinateurs en panne. Elle couvre les équipements, les logiciels, les accès et les données utilisés au quotidien. Pour une TPE ou une PME, une méthode claire réduit les interruptions d’activité, améliore la sécurité et évite les dépenses décidées dans l’urgence.
Délimiter le parc pour reprendre le contrôle
Un parc informatique réunit tous les actifs numériques utilisés par l’entreprise : ordinateurs fixes et portables, écrans, smartphones, imprimantes, serveurs, équipements réseau, solutions cloud, logiciels, licences et comptes utilisateurs. Les périphériques utilisés à domicile et les postes mis à disposition des collaborateurs nomades doivent aussi figurer dans cet inventaire.
Testez vos connaissances sur la gestion du parc informatique
Répondez aux 6 questions, puis validez pour découvrir votre score et les corrections.
La gestion du parc informatique d’une entreprise couvre leur cycle de vie complet : achat, préparation, attribution, maintenance, mise à jour, remplacement et décommissionnement. Cette dernière étape est souvent négligée. Un ancien ordinateur doit être retiré des inventaires, ses données effacées de manière sécurisée et, si nécessaire, son support de stockage détruit ou reconditionné.
Gestion de parc et infogérance : deux notions complémentaires
La gestion de parc concerne le pilotage des actifs et leur disponibilité. L’infogérance désigne la délégation de tout ou partie des services informatiques à un prestataire : support utilisateurs, supervision, cybersécurité ou administration des serveurs. Une entreprise peut donc gérer son inventaire en interne tout en confiant la surveillance et les interventions techniques à un partenaire externe.
Commencer par un inventaire réellement exploitable
Un inventaire utile ne se limite pas à une liste de numéros de série. Pour chaque actif, il doit indiquer son utilisateur, son emplacement, sa configuration, son état, sa date de mise en service, sa garantie, les logiciels installés et les licences associées. Cette vision centralisée aide à anticiper les renouvellements, à repérer les postes non conformes et à préparer rapidement l’arrivée ou le départ d’un collaborateur.
Faire du cycle de vie un levier de coûts et de productivité
Un matériel peu cher à l’achat peut devenir coûteux s’il entraîne des interventions fréquentes, des lenteurs ou des incompatibilités. Le bon indicateur est le coût total de possession, ou TCO, également appelé CTP. Il additionne le prix d’acquisition, les licences, le déploiement, le support, les réparations, le temps perdu et le remplacement final.
Standardiser sans rigidifier les usages
Définir quelques profils de postes simplifie l’administration. Il peut s’agir d’un poste bureautique, d’un poste mobile, d’un poste de production graphique ou d’un poste dédié à des logiciels métier. Les configurations, accessoires et applications validées sont alors connus à l’avance. Les achats gagnent en cohérence, les interventions sont plus rapides et les collaborateurs retrouvent un environnement familier lorsqu’un équipement est remplacé.
Cette standardisation doit toutefois tenir compte des besoins réels. Un outil trop limité pousse souvent les équipes à contourner les règles en installant des services non validés : c’est le shadow IT. Pour limiter ces pratiques, mieux vaut proposer un catalogue simple et adapté que transformer chaque demande en procédure interminable.
Planifier le renouvellement plutôt que subir l’obsolescence
Un calendrier de renouvellement fondé sur l’état des équipements, les exigences des logiciels et les usages métiers protège le budget. Il faut surveiller plusieurs signaux : batterie qui se dégrade, disque saturé, impossibilité d’installer les mises à jour, garantie expirée ou lenteurs répétées. Le remplacement devient ainsi une décision anticipée, et non une urgence déclenchée par une panne.
Sécuriser chaque poste, chaque accès et chaque sauvegarde
La sécurité accompagne chaque action de gestion du parc : choix du matériel, création d’un compte, installation d’un logiciel et sortie d’un appareil du parc. Un équipement oublié dans l’inventaire risque de ne plus recevoir les correctifs nécessaires. Une procédure fiable doit donc relier l’inventaire, la maintenance et la gestion des accès.
Réduire la surface d’attaque au quotidien
Le patch management consiste à déployer et à contrôler les mises à jour du système d’exploitation, des navigateurs, des applications et des équipements réseau. C’est une priorité concrète : 60 % des cyberattaques réussies exploitent une faille corrigée depuis plus de 6 mois. Les mises à jour doivent être testées lorsque c’est nécessaire, automatisées autant que possible et suivies par des alertes sur les postes en échec.
Il faut également prévoir le chiffrement des disques, l’authentification multifacteur (MFA), une protection des postes de type EDR et le principe du moindre privilège. Chaque utilisateur doit disposer des droits nécessaires à sa mission, sans droits d’administration permanents par défaut. Lors d’un départ, les accès, les sessions cloud et les appareils attribués doivent être révoqués sans délai.
Préparer la reprise, pas seulement la copie des données
La règle de sauvegarde 3-2-1 reste un repère efficace : conserver trois copies des données, sur deux supports différents, dont une hors site. Une sauvegarde n’est toutefois utile que si sa restauration fonctionne. Prévoyez des tests réguliers sur un dossier, une messagerie ou une application métier critique. Formalisez ensuite un PCA pour maintenir l’activité et un PRA pour redémarrer après un incident majeur.
Outiller le suivi sans empiler les logiciels
Le tableur peut suffire au démarrage, à condition d’être tenu à jour. Dès que le nombre de postes, de sites ou d’utilisateurs augmente, un outil centralisé réduit les erreurs et les ressaisies. Le choix dépend moins du nombre de fonctions affichées que de la capacité à alimenter des décisions concrètes : renouveler, corriger, sécuriser ou affecter un équipement.
| Outil | Rôle principal | À privilégier si |
|---|---|---|
| Ticketing | Centraliser les demandes et les incidents | Le support passe encore par des e-mails dispersés |
| RMM | Superviser et administrer les postes à distance | Les collaborateurs sont mobiles ou travaillent sur plusieurs sites |
| ITSM / CMDB | Relier actifs, services, changements et incidents | L’entreprise doit structurer ses processus IT |
| SAM | Suivre les licences logicielles et leur conformité | Les abonnements et logiciels métier se multiplient |
Un bon déploiement commence par les irritants les plus coûteux : inventaire incomplet, correctifs non suivis, absence de tickets ou licences mal maîtrisées. Configurez ensuite des alertes ciblées, par exemple sur l’espace disque, l’antivirus inactif, les appareils non vus depuis longtemps ou les garanties qui arrivent à échéance. Un tableau de bord sobre vaut mieux qu’une avalanche de notifications ignorées.
Chaque poste, compte et application peut sembler secondaire pris isolément, mais la sécurité de l’ensemble dépend des liens entre ces éléments. Cartographier les dépendances entre un logiciel métier, les droits d’accès, la sauvegarde et le poste qui l’utilise permet de définir les priorités. Un ordinateur de remplacement n’est alors pas seulement un équipement en stock : il contribue à la continuité d’une fonction critique.
Choisir entre gestion interne et accompagnement externe
Il n’existe pas de modèle unique. Une petite structure dotée d’un parc homogène peut conserver le pilotage en interne avec des outils simples et un référent clairement identifié. À l’inverse, des sites multiples, le télétravail, des contraintes de disponibilité ou un manque de compétences en cybersécurité peuvent justifier une externalisation partielle ou complète.
- Gestion interne : elle apporte de la proximité et une bonne connaissance des métiers, mais demande du temps, des compétences entretenues et une solution de remplacement en cas d’absence.
- Prestataire ou infogérance : elle donne accès à des compétences spécialisées et à des outils de supervision, à condition de définir précisément les niveaux de service, les délais d’intervention et la réversibilité.
- Modèle hybride : le référent interne fixe les priorités et encadre les usages ; le prestataire assure la maintenance, la cybersécurité ou le support de niveau avancé.
Avant de choisir, listez les tâches récurrentes, les incidents les plus pénalisants, les compétences disponibles et le temps réellement consacré à l’informatique. Comparez ensuite le coût visible d’un contrat avec le coût caché des interruptions, des achats en urgence et des risques non traités. La meilleure organisation est celle qui garantit un parc suivi, documenté et capable d’accompagner la croissance de l’entreprise.